비밀번호 생성기
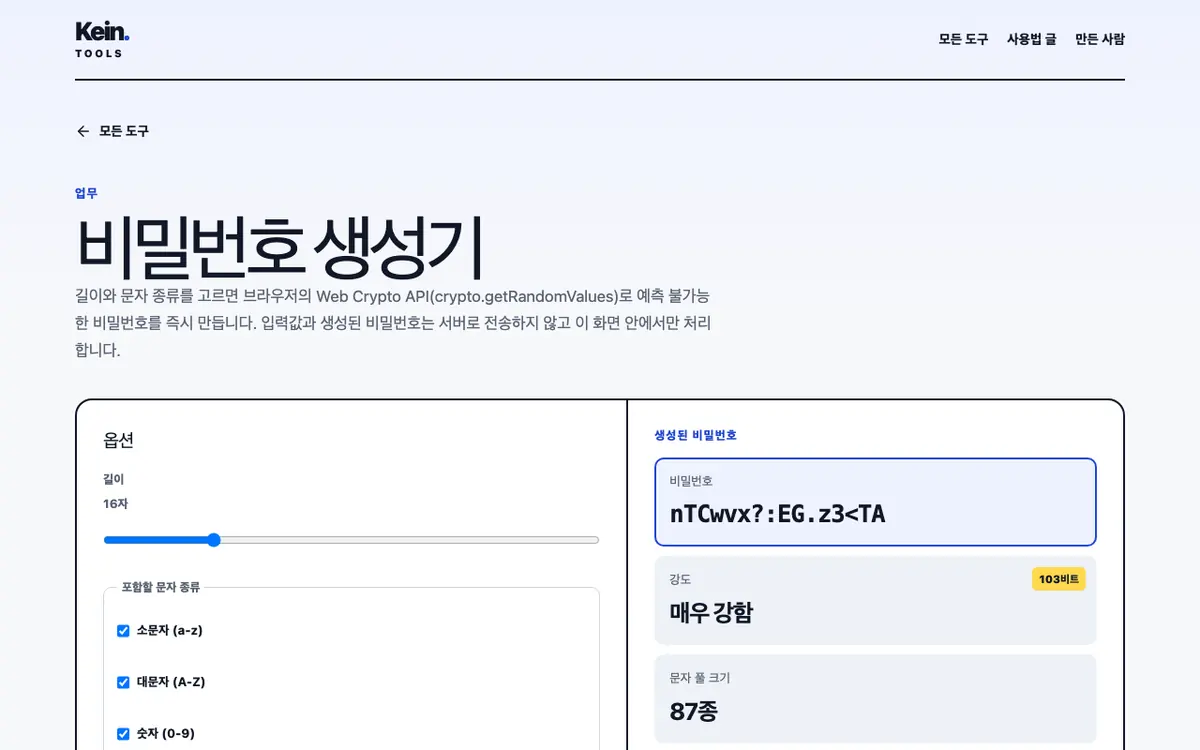
길이와 소문자·대문자·숫자·기호 조합을 고르면 Web Crypto API로 안전한 비밀번호를 즉시 만들고, 엔트로피(비트)와 예상 크랙 시간을 함께 보여줍니다.
길이와 문자 종류를 고르면 브라우저의 Web Crypto API(crypto.getRandomValues)로 예측 불가능한 비밀번호를 즉시 만듭니다. 입력값과 생성된 비밀번호는 서버로 전송하지 않고 이 화면 안에서만 처리합니다.
쓰는 방법How to use
- 화면의 항목(길이, 포함할 문자 종류)을 채우거나 고릅니다.
- 필요하면 버튼(새 비밀번호 생성, 비밀번호 복사)을 눌러 결과를 가져갑니다.
알아두면 좋은 점Good to know
문자 종류를 하나 이상 선택하면 비밀번호가 나타납니다.
선택한 문자 종류(소문자·대문자·숫자·기호)마다 최소 1글자씩 먼저 뽑아 반드시 포함되게 한 뒤, 나머지 길이는 선택한 전체 문자 풀에서 채우고 자리를 무작위로 섞습니다. 난수는 브라우저의 Web Crypto API(crypto.getRandomValues)로 뽑습니다. 자바스크립트의 Math.random()은 예측 가능한 알고리즘이라 비밀번호 생성에는 적합하지 않지만, Web Crypto API는 운영체제의 암호학적 난수 생성기를 사용해 다음 글자를 예측할 수 없습니다.
결과 해석: 엔트로피와 크랙 시간
엔트로피(비트)는 문자 풀 크기와 길이로 정해지는 조합의 수를 나타내며, 길이 × log₂(문자 풀 크기)로 계산합니다. 예를 들어 소문자·대문자·숫자·기호를 모두 쓰는 16자 비밀번호는 문자 풀이 87종(기호 25종 포함)이라 16 × log₂(87) ≈ 103비트입니다. 오프라인 대입 공격 예상 시간은 공격자가 유출된 해시값을 초당 10억 번 시도한다고 가정하고 전체 조합의 절반을 시도했을 때 걸리는 평균 시간을 어림한 값입니다. 실제 공격 속도는 해시 알고리즘과 장비에 따라 크게 달라지므로 절대적인 시간이 아니라 상대적인 비교 기준으로 참고하세요.
한계와 오용 방지 조건
각 문자 종류를 최소 1글자씩 강제로 포함시키는 규칙 때문에, 실제 엔트로피는 “길이 × log₂(문자 풀 크기)”로 어림한 값보다 아주 조금 낮습니다. 이 도구는 어림값을 보여줍니다.
길이 4~64자, 최소 하나의 문자 종류를 선택해야 생성됩니다. 문자 종류를 모두 해제하면 결과가 나오지 않습니다.
같은 비밀번호를 여러 사이트에 재사용하면 한 곳이 유출됐을 때 다른 계정도 위험해집니다. 생성한 비밀번호는 비밀번호 관리자에 저장하고 사이트마다 다르게 쓰세요.
이 도구는 비밀번호를 서버로 전송하거나 저장하지 않지만, 공용 컴퓨터에서 사용했다면 복사한 클립보드 기록도 함께 지우는 것이 안전합니다.
함께 쓰면 좋은 도구
정보Info
- 분류Category
- 업무 · 생활·학습